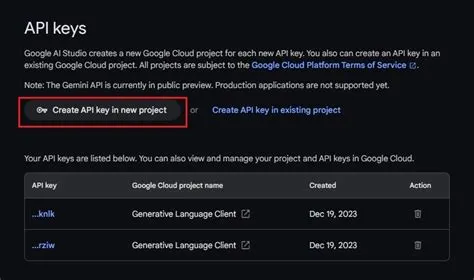
Beritahu.id – Integrasi Kecerdasan Buatan (AI) ke dalam sistem backend modern telah menjadi kebutuhan krusial bagi banyak aplikasi. Gemini API Key berperan sebagai gerbang utama untuk menghubungkan aplikasi Anda dengan kemampuan AI canggih dari model Gemini Google.
Memahami cara memperoleh dan mengelola kunci ini dengan aman adalah langkah fundamental untuk membangun sistem AI yang tangguh dan efisien. Artikel ini akan memandu Anda melalui proses penting tersebut dengan detail yang mudah dipahami.
Apa Itu Gemini API Key?
Gemini API Key adalah kredensial unik berupa string alfanumerik yang berfungsi untuk mengautentikasi permintaan dari aplikasi Anda ke layanan API Gemini. Kunci ini memastikan bahwa hanya aplikasi yang sah yang dapat mengakses dan memanfaatkan model AI Gemini yang kuat.
Ini adalah komponen keamanan vital yang memungkinkan Anda untuk berinteraksi dengan fitur-fitur AI seperti pemrosesan bahasa alami, pembuatan konten, dan analisis data, tanpa mengkompromikan integritas sistem.
Mengapa Integrasi AI Penting di Backend?
Integrasi AI di lingkungan backend memungkinkan aplikasi Anda untuk memproses data dalam skala besar, mengotomatisasi tugas kompleks, dan memberikan pengalaman pengguna yang lebih personal. Kemampuan ini meningkatkan efisiensi operasional secara signifikan dan membuka peluang inovasi produk.
Dengan AI, sistem backend dapat menganalisis pola perilaku pengguna, memprediksi tren, serta membuat keputusan yang lebih cerdas dan adaptif secara real-time. Hal ini memberikan keunggulan kompetitif bagi banyak bisnis di berbagai sektor.
Langkah-Langkah Mendapatkan Gemini API Key
Untuk memulai, Anda perlu memiliki akun Google Cloud dan membuat sebuah proyek di dalamnya. Proyek ini akan menjadi wadah untuk semua sumber daya dan layanan Google Cloud Anda, termasuk Gemini API.
Pastikan Anda sudah mengaktifkan API yang relevan seperti “Gemini API” atau “Vertex AI API” di Google Cloud Console sebelum melanjutkan ke langkah berikutnya.
1. Mengakses Google AI Studio atau Google Cloud Console
Ada dua jalur utama untuk mendapatkan API Key: melalui Google AI Studio untuk akses cepat ke Gemini API atau melalui Google Cloud Console untuk kontrol yang lebih granular. Bagi pengembang backend, Google Cloud Console biasanya lebih disukai karena fiturnya yang lengkap.
Pilih jalur yang paling sesuai dengan kebutuhan proyek Anda dan pastikan Anda memiliki izin yang cukup untuk mengelola kredensial di proyek tersebut.
2. Membuat Proyek Baru atau Memilih Proyek yang Ada
Di Google Cloud Console, navigasikan ke halaman “Proyek” dan pilih untuk membuat proyek baru atau gunakan proyek yang sudah ada. Setiap proyek memiliki setelan dan kredensial API-nya sendiri, yang membantu dalam pengelolaan dan pemisahan sumber daya.
Penamaan proyek yang deskriptif akan membantu Anda mengidentifikasi tujuan proyek dengan mudah di kemudian hari.
3. Menavigasi ke API & Layanan > Kredensial
Dari dashboard proyek Anda, temukan menu navigasi di sebelah kiri dan pilih “API & Layanan”, lalu klik “Kredensial”. Halaman ini menampilkan daftar semua kunci API, ID klien OAuth, dan akun layanan yang terkait dengan proyek Anda.
Ini adalah pusat kendali Anda untuk semua kredensial yang digunakan oleh aplikasi Anda untuk berinteraksi dengan layanan Google Cloud.
4. Membuat Kunci API Baru
Pada halaman “Kredensial”, klik tombol “BUAT KREDENSIAL” dan pilih “Kunci API”. Sistem akan segera menghasilkan string kunci API unik yang dapat Anda gunakan dalam aplikasi Anda.
Salin kunci API ini segera setelah dibuat karena Anda mungkin tidak dapat melihatnya lagi setelah menutup pop-up.
5. Menerapkan Pembatasan Kunci API (Disarankan)
Sangat disarankan untuk segera membatasi penggunaan kunci API Anda agar hanya bisa diakses oleh aplikasi dan layanan yang sah. Anda dapat membatasi kunci berdasarkan alamat IP, aplikasi HTTP referer, atau layanan API tertentu.
Pembatasan ini adalah lapisan keamanan penting yang mencegah penyalahgunaan kunci API Anda jika jatuh ke tangan yang salah.
Best Practices Keamanan API Key
Mengamankan Gemini API Key adalah prioritas utama untuk melindungi data Anda dan mencegah akses tidak sah. Jangan pernah menyematkan kunci API secara langsung ke dalam kode sumber aplikasi Anda.
Sebaliknya, gunakan variabel lingkungan atau sistem manajemen rahasia yang aman untuk menyimpan kunci API.
Variabel Lingkungan dan Sistem Manajemen Rahasia
Menyimpan kunci API sebagai variabel lingkungan memungkinkan aplikasi Anda mengaksesnya saat runtime tanpa mengeksposnya dalam kode yang dapat dilihat publik. Untuk lingkungan produksi, pertimbangkan penggunaan sistem manajemen rahasia seperti Google Secret Manager atau HashiCorp Vault.
Sistem ini menawarkan keamanan yang lebih tinggi, rotasi kunci otomatis, dan audit trail, yang sangat penting untuk kepatuhan dan manajemen risiko.
Pembatasan IP dan API
Manfaatkan fitur pembatasan IP di Google Cloud Console untuk mengizinkan hanya server backend Anda yang dapat melakukan panggilan ke Gemini API. Selain itu, batasi kunci API hanya untuk API Gemini yang spesifik, mengurangi risiko jika kunci tersebut disusupi.
Langkah-langkah preventif ini secara signifikan mengurangi potensi serangan dan penyalahgunaan terhadap layanan AI Anda.
Rotasi Kunci dan Pemantauan
Tetapkan kebijakan untuk secara teratur merotasi (mengganti) kunci API Anda, misalnya setiap beberapa bulan, untuk membatasi jendela peluang bagi penyerang. Selalu pantau log penggunaan API Anda untuk mendeteksi aktivitas yang mencurigakan atau pola penggunaan yang tidak biasa.
Pemantauan aktif memungkinkan Anda untuk merespons ancaman keamanan dengan cepat dan meminimalkan potensi kerusakan.
Implementasi Gemini API di Lingkungan Backend
Setelah kunci API Anda aman, Anda dapat mulai mengintegrasikan Gemini AI ke dalam backend menggunakan pustaka klien resmi Google. Pustaka ini tersedia dalam berbagai bahasa pemrograman populer seperti Python, Node.js, Java, dan Go.
Pustaka klien menyederhanakan proses interaksi dengan API, menangani detail seperti otentikasi, pembentukan permintaan, dan penanganan respons.
Menggunakan Pustaka Klien Resmi
Instal pustaka klien yang sesuai dengan bahasa pemrograman backend Anda dan inisialisasi dengan kunci API yang telah Anda peroleh. Dari sana, Anda dapat memanggil berbagai metode API Gemini untuk memanfaatkan kemampuan AI-nya.
Pastikan untuk mengikuti dokumentasi resmi Google untuk implementasi terbaik dan penggunaan fitur-fitur terbaru.
Contoh Penggunaan Sederhana
Sebagai contoh, Anda dapat menggunakan Gemini API untuk menghasilkan teks ringkasan dari artikel berita atau menjawab pertanyaan pengguna dalam chatbot. Integrasi ini melibatkan pengiriman input ke API, menunggu respons, dan kemudian memproses hasilnya dalam logika aplikasi backend Anda.
Kemampuan Gemini yang multifungsi memungkinkan Anda untuk bereksperimen dengan berbagai kasus penggunaan AI yang inovatif.
Gemini API Key adalah elemen krusial dalam perjalanan Anda mengintegrasikan kekuatan AI Google ke aplikasi backend. Dengan mengikuti panduan ini, Anda dapat memastikan proses yang aman dan efisien dari generasi hingga implementasi.
Pengelolaan kunci yang bijaksana dan pemanfaatan yang strategis akan membuka potensi tak terbatas untuk inovasi dan pengalaman pengguna yang superior.
Pertanyaan Umum (FAQ)
Apa itu Gemini API Key?
Gemini API Key adalah kredensial unik yang digunakan untuk mengautentikasi dan memberikan akses aplikasi Anda ke layanan API Gemini Google. Ini memastikan bahwa permintaan yang dibuat berasal dari sumber yang sah dan terverifikasi.
Mengapa saya membutuhkan API Key untuk Gemini?
Anda membutuhkan API Key untuk Gemini sebagai mekanisme otentikasi. Tanpa kunci ini, aplikasi Anda tidak dapat terhubung atau berinteraksi dengan model AI Gemini untuk melakukan tugas seperti pembuatan teks, analisis gambar, atau pemrosesan bahasa alami.
Apakah Gemini API Key aman digunakan?
Ya, Gemini API Key aman digunakan asalkan Anda mengikuti praktik terbaik keamanan seperti tidak menyimpan kunci secara langsung dalam kode, menggunakan variabel lingkungan atau sistem manajemen rahasia, serta menerapkan pembatasan IP dan API yang sesuai.
Bisakah saya menggunakan satu API Key untuk beberapa proyek?
Tidak disarankan. Umumnya, Anda harus membuat API Key terpisah untuk setiap proyek atau aplikasi yang berbeda. Ini membantu dalam mengisolasi potensi risiko keamanan dan memudahkan pelacakan penggunaan untuk setiap proyek secara individual.
Bagaimana cara melindungi Gemini API Key saya agar tidak disalahgunakan?
Untuk melindungi Gemini API Key Anda, hindari menyematkannya dalam kode yang dapat diakses publik. Gunakan variabel lingkungan atau layanan manajemen rahasia (seperti Google Secret Manager), terapkan pembatasan pada API tertentu dan alamat IP yang diizinkan, serta lakukan rotasi kunci secara berkala.
🚀 Scale Up Proyek AI Anda dengan Gemini API Key Generator!
Membutuhkan banyak API Key untuk integrasi aplikasi, website, atau tools AI Anda? Dapatkan akses instan tanpa ribet. Amankan Lisensi 1 Bulan Anda sekarang dan nikmati kebebasan berinovasi tanpa batas!
💡 Klaim Promo & Dapatkan Akses Sekarang
*Akses langsung dikirim setelah pembayaran.